
Stealth VPN und Obfuscated Server: VPN-Sperren umgehen
Ein Stealth VPN verschleiert typische Merkmale einer VPN-Verbindung, damit Netzwerkfilter sie schwerer erkennen. Andere Namen dafür sind Obfuscated VPN, verschleierte Server oder Tarnmodus. Das hilft, wenn Dein VPN in einem Hotelnetz oder einem Land mit Zensur keine Verbindung aufbaut. Es garantiert aber weder unsichtbaren Datenverkehr noch Zugang durch jede Sperre.
Fertige Lösungen gibt es etwa mit NordWhisper, Proton Stealth und Surfsharks Camouflage-Modus. AirVPN und Windscribe bieten weiterhin Verfahren auf OpenVPN-Basis. Welcher Weg passt, hängt von Deinem Gerät und der Art der Blockade ab.
Warum brauchst Du ein Stealth VPN?
Ein VPN verschlüsselt den Tunnel zwischen Deinem Gerät und dem VPN-Server. Trotzdem kann ein Netzbetreiber erkennen, dass Du ein VPN benutzt. Verschlüsselung schützt den Inhalt, Verschleierung soll zusätzlich die Art der Verbindung verbergen. Dabei gibt es mehrere Möglichkeiten, wie sich VPNs sperren lassen:
- Ports oder UDP sind gesperrt: Ein anderer vom Anbieter unterstützter Port oder TCP statt UDP kann bereits helfen. OpenVPN auf TCP-Port 443 wird dadurch aber noch nicht automatisch zu normalem HTTPS.
- Die Server-IP ist blockiert: Dann brauchst Du einen anderen erreichbaren Server oder einen zusätzlichen Zugang. Verschleierung allein hebt eine IP-Sperre nicht auf.
- Das VPN-Protokoll wird erkannt: Deep Packet Inspection (DPI) untersucht Datenpakete auf typische Merkmale. Auch Paketgrößen, der Verbindungsaufbau und gezielte Anfragen an den Server können Hinweise liefern. Dafür muss die Firewall nicht den verschlüsselten Inhalt lesen können.
Obfuskation verändert solche Merkmale oder verpackt den Verkehr in eine weitere Verbindung. Manche Verfahren ähneln Webverkehr, andere verändern dessen Muster. Die Unterschiede der Basisprotokolle erklärt die Übersicht zu OpenVPN, WireGuard und weiteren VPN-Protokollen.
Willst Du nur Deine öffentliche IP-Adresse gegenüber Websites verbergen, reicht dafür eine gewöhnliche VPN-Verbindung. Stealth soll zusätzlich die VPN-Nutzung gegenüber Filtern im Zugangsnetz tarnen. Angemeldete Konten und Cookies können Dich auf Websites weiterhin wiedererkennbar machen.
Fertige Lösungen der Anbieter
Am einfachsten nutzt Du die Funktion in der App Deines Anbieters. Ein importiertes OpenVPN- oder WireGuard-Profil bringt zusätzliche Tarnverfahren nicht automatisch mit.
NordVPN: Obfuscated Servers und NordWhisper
Die verschleierten Server von NordVPN* nutzten früher OpenVPN. Nach der aktuellen Umstellungsankündigung läuft die Kategorie Obfuscated Servers inzwischen über NordWhisper. Du wählst die Kategorie weiterhin in der Serverliste. Der Anbieter weist ausdrücklich darauf hin, dass die manuelle OpenVPN-Verbindung zu diesen verschleierten Servern damit entfällt.
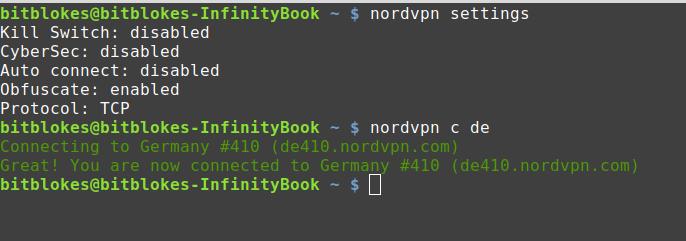
NordWhisper lässt sich auch in den Protokolleinstellungen auswählen. Die Hilfe nennt Windows, macOS, Android, iOS und Linux. Aktualisiere die App, öffne ihre Verbindungseinstellungen und wähle NordWhisper. Unter Linux kannst Du die Technologie so einstellen:
nordvpn set technology NORDWHISPERVerbinde Dich anschließend mit einem verfügbaren Standort. Eine allgemeine Einordnung findest Du im NordVPN-Test. Die frühere Linux-Anleitung zu verschleierten Servern dokumentiert dagegen noch den alten OpenVPN-Weg.
Surfshark: Camouflage und NoBorders
Camouflage ist Surfsharks Bezeichnung für die Verschleierung bei OpenVPN. Wähle in der App OpenVPN TCP oder UDP, um diesen Weg zu nutzen. NoBorders ist eine zusätzliche Funktion: Erkennt die App Netzbeschränkungen, bietet sie eine dafür ausgewählte Serverliste an. Du kannst NoBorders auch in den erweiterten VPN-Einstellungen einschalten. Die beiden Namen bezeichnen also unterschiedliche Funktionen.
Proton VPN: Stealth auch kostenlos
Proton Stealth ist auch im kostenlosen Tarif enthalten. In den Apps für Windows, macOS, Android und iOS/iPadOS wählst Du Stealth unter den Protokollen. Auch Android TV wird unterstützt. Das Verfahren nutzt einen verschleierten TLS-Tunnel über TCP.
Unter Linux gibt es Stealth seit GUI-Version 4.18.0 vom August 2026 über Proton Protocols (Beta). Aktiviere diese Option unter Settings → Connection → Protocol und wähle Stealth. Verwende dafür die nativen Pakete des Anbieters: Die Snap-Ausgabe unterstützt diese Funktion nicht. Die Protokollanleitung von Proton beschreibt die Wege je Plattform.
Mullvad: WireGuard mit Verschleierung statt alter Bridges
Mullvad hat OpenVPN im Januar 2026 eingestellt. Alte Anleitungen zu OpenVPN-Bridges passen deshalb nicht mehr. In der aktuellen App findest Du unter VPN settings → Anti-censorship unter anderem Shadowsocks, QUIC und UDP-over-TCP. Unter iOS heißt der Bereich WireGuard obfuscation. Diese Zusatzverfahren stehen beim Import einer normalen WireGuard-Konfiguration in eine andere App nicht automatisch zur Verfügung.
AirVPN: OpenVPN über SSH oder TLS
AirVPNs Open-Source-Client Eddie bietet auf dem Desktop weiterhin zusätzliche SSH- und SSL/TLS-Tunnel sowie Tor-Integration. Es gibt auch Builds für Raspberry-Pi-Architekturen. Einen Android-Client gibt es inzwischen ebenfalls. Er ist ein eigenes Projekt; die Funktionen der Desktop-Ausgabe lassen sich nicht pauschal auf Android übertragen.

Windscribe: Stealth und WStunnel
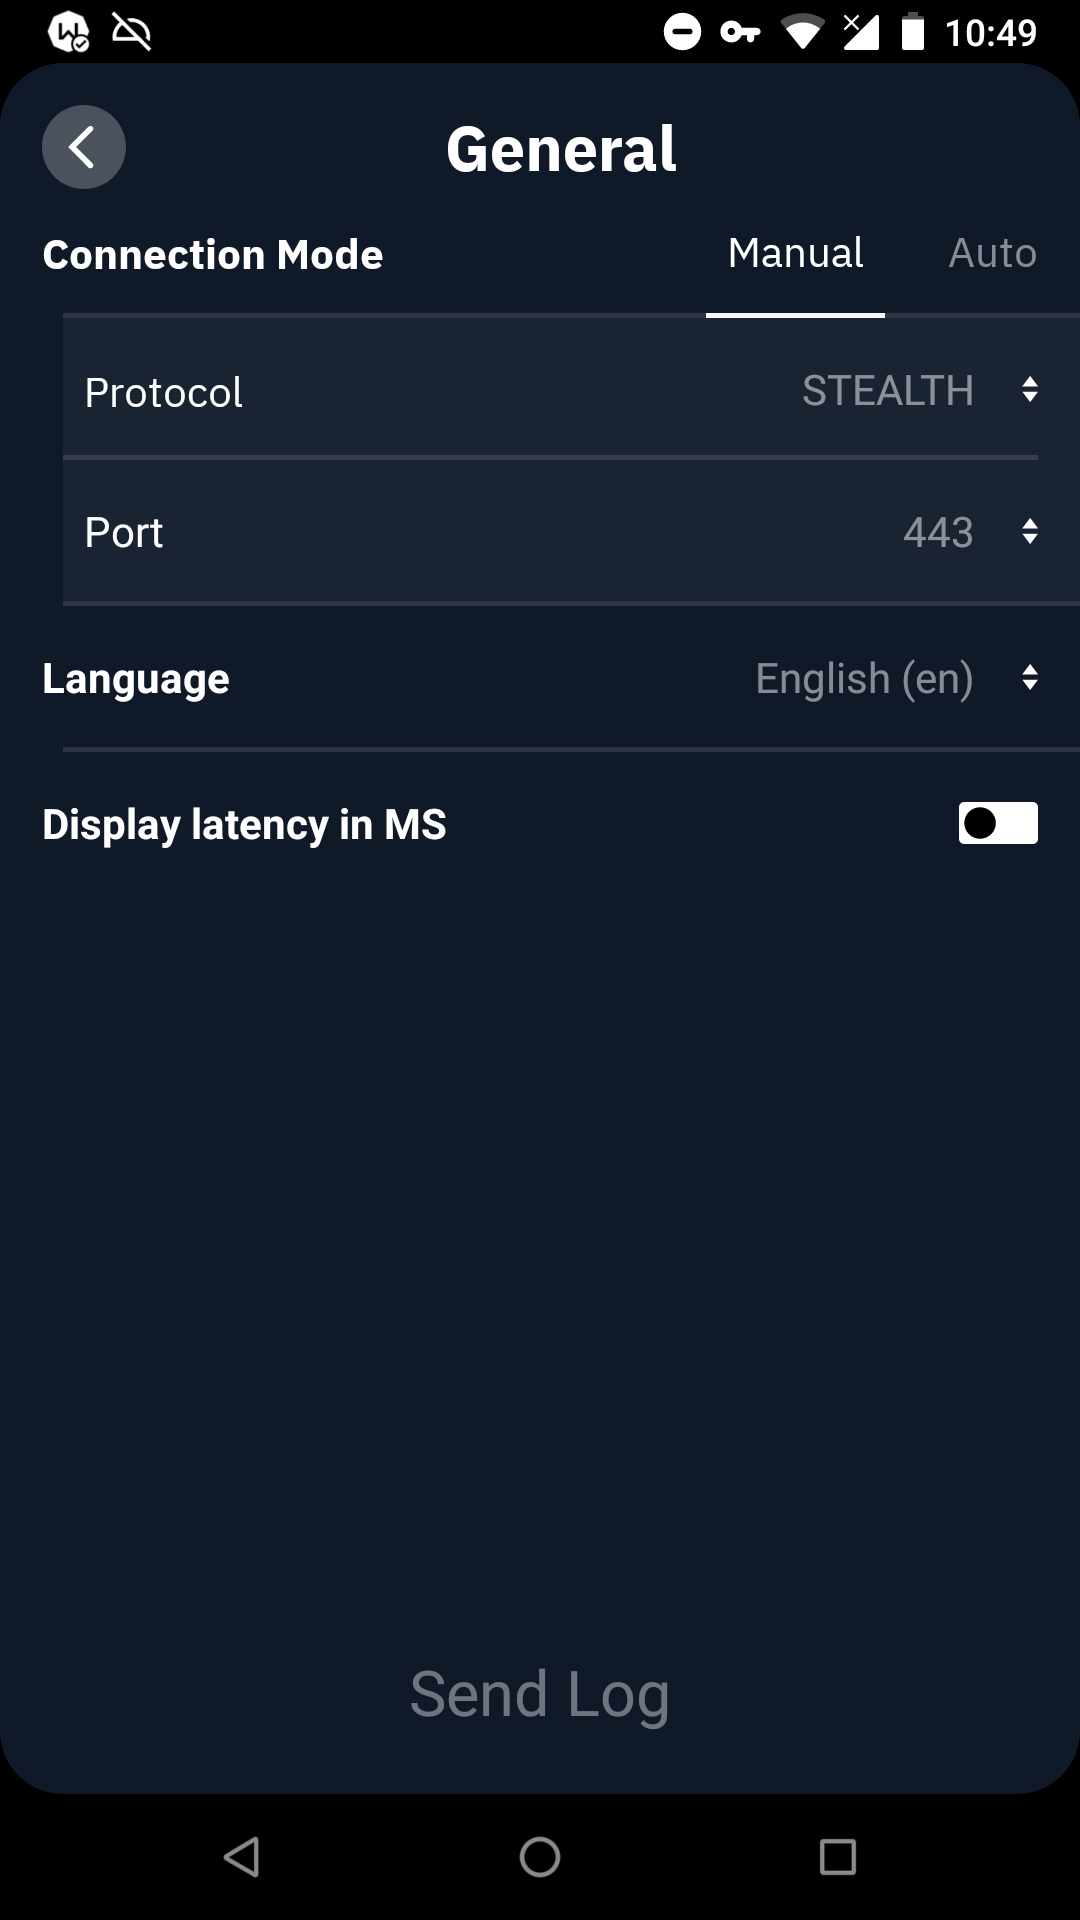
Windscribe bietet Stealth als OpenVPN-Verbindung in einem TLS-Tunnel mit stunnel an. WStunnel verpackt OpenVPN in WebSocket-Verkehr. Normalerweise wählt die App automatisch einen Verbindungsweg. Für eine gezielte Auswahl stellst Du den Verbindungsmodus auf Manual und wählst Protokoll und Port. Windscribe empfiehlt die beiden Tarnverfahren, wenn andere Methoden scheitern.
Die Techniken dahinter
OpenVPN durch einen SSH-Tunnel
Bei dieser Methode wird OpenVPN in eine SSH-Schicht eingewickelt. SSH steht für Secure Shell und wird oft zur Fernwartung genutzt. Ein Filter sieht zunächst diese äußere Verbindung. SSH selbst ist allerdings erkennbar und kann ebenfalls gesperrt sein. Die zusätzliche Schicht macht OpenVPN deshalb nicht garantiert unentdeckbar.
Client und Gegenstelle müssen den Tunnel unterstützen. Die zusätzliche Verarbeitung kann Tempo kosten. Ein SSH-Tunnel auf Deinem Rechner allein hilft nicht, wenn am anderen Ende nur ein gewöhnlicher OpenVPN-Server wartet.
OpenVPN durch SSL/TLS mit stunnel
SSL wurde durch TLS (Transport Layer Security) abgelöst. Wenn ein Anbieter weiterhin „OpenVPN über SSL“ schreibt, ist damit häufig ein zusätzlicher TLS-Tunnel gemeint. Die plattformübergreifende Software stunnel kann vorhandene Verbindungen mit TLS umgeben. Das Programm muss auf beiden Seiten passend eingerichtet werden.
So lässt sich die OpenVPN-Verbindung in einer äußeren TLS-Schicht transportieren. Allein Port 443 oder TLS zu verwenden reicht aber nicht für perfekte Tarnung: Auch Verbindungsmerkmale können ein VPN verraten. Außerdem kann die zusätzliche Kapselung die Verbindung verlangsamen.
obfsproxy, obfs4 und Tor-Brücken
Der Name obfsproxy stammt aus älteren Anleitungen zur Verkehrsverschleierung. Für Tor sind heute unter anderem obfs4, Snowflake und WebTunnel relevant. Die aktuelle Tor-Dokumentation beschreibt dafür das Programm Lyrebird, das mehrere dieser austauschbaren Transportverfahren implementiert.
Diese Verfahren helfen beim Zugang zum Tor-Netz. Sie sind kein universeller Schalter, den Du einem beliebigen OpenVPN-Profil hinzufügst. Auch eine VPN-Lösung mit zusätzlichem Transport braucht eine passend eingerichtete Gegenstelle. Eine Tor-Brücke und ein verschleierter VPN-Server sind deshalb nicht dasselbe.
Shadowsocks, Xray/V2Ray und WebSocket-Tunnel
Shadowsocks ist ein verschlüsseltes Proxy-Verfahren. Ein Anbieter kann es als zusätzliche Transportschicht für seinen VPN-Verkehr nutzen, wie Mullvad für WireGuard. Xray und V2Ray sind Werkzeuge für eigene Proxy- und Transportkonfigurationen. Das Projekt wstunnel transportiert Daten über WebSocket oder HTTP/2.
Für solche Eigenlösungen brauchst Du einen erreichbaren Server und eine passende Konfiguration auf beiden Seiten. Willst Du vor allem schnell wieder online kommen, ist der fertige Tarnmodus einer VPN-App meist leichter einzurichten.
Wann Du das brauchst
In China, Iran, Russland, der Türkei oder Ägypten können VPN-Verbindungen je nach Netz und Zeitpunkt blockiert sein. Auch Hotel-, Hochschul- und Firmennetze filtern bestimmte Verbindungen. Ein Stealth-Modus ist dann eine mögliche Hilfe. Eine Länderangabe allein sagt noch nicht, welcher Anbieter an Deinem Anschluss funktioniert.
- Prüfe, ob das Netz grundsätzlich funktioniert und eine WLAN-Anmeldeseite noch eine Bestätigung verlangt.
- Versuche einen anderen Server und ein vom Anbieter unterstütztes alternatives Protokoll. Der ältere Erfahrungsbericht zu SSTP bei OpenVPN-Sperren zeigt, warum ein Protokollwechsel helfen kann.
- Aktiviere den Tarnmodus. Scheitert auch er, probiere einen anderen Standort oder eine weitere angebotene Verschleierungsmethode.
- Vergleiche WLAN und Mobilfunk, wenn beides verfügbar ist. Funktioniert es nur in einem Netz, kann die Ursache im anderen Zugangsnetz liegen.
Bei bestehender Verbindung, aber einer einzelnen nicht erreichbaren Website, muss nicht das VPN-Protokoll schuld sein. Auch die Zielseite kann VPN-IP-Adressen ablehnen. Hintergrund zu systematischen Netzsperren liefert der Beitrag über OONI und Internetzensur.
VPN vor der Reise holen
Installiere und aktualisiere Dein VPN vor der Abreise. Melde Dich an und probiere den Tarnmodus auf jedem Gerät aus. Anbieter-Websites, App-Stores oder die Anmeldung können am Zielort bereits blockiert sein. Speichere die passende Hilfe und nötige Zugangsdaten so, dass Du auch ohne Verbindung darauf zugreifen kannst.
Ein VPN im Hotel oder in der Ferienwohnung ist eine zusätzliche Schutzschicht. Stealth brauchst Du dort vor allem, wenn das Netz normale VPN-Verbindungen filtert. Ein erfolgreicher Test zu Hause garantiert keine Verbindung am Reiseziel.
Auch ein kostenloses VPN kann einen Tarnmodus mitbringen, wie Proton Stealth zeigt. Entscheidend sind die Unterstützung auf Deinem Gerät und ein erreichbarer Verbindungsweg. Plane eine Alternative ein, wenn Du auf bestimmte Dienste angewiesen bist.
Schnäppchen!
Du suchst ein günstiges VPN? Dauerhaft günstige Angebote. Bei manchen Anbietern bekommst Du bis zu 83 % Rabatt plus 3 Monate kostenlos.
Auf der Schnäppchen-Seite findest Du auch Deals für Spiele, E-Books und so weiter.
Aktualisiert am 09.09.2026 von Henry. Fakten geprüft.