
WireGuard-Nachteile: Was noch gilt und wie VPN-Anbieter helfen
WireGuard ist heute ein etabliertes VPN-Protokoll und längst über die experimentelle Phase hinaus. Seine Nachteile liegen im Design: Es bietet keinen eigenen TCP-Modus, keine eingebaute Tarnung des VPN-Verkehrs und verwendet feste Schlüssel zur Erkennung der Gegenstellen. VPN-Anbieter ergänzen deshalb etwa doppeltes NAT oder Schlüsselrotation, um dauerhafte Zuordnungen zu begrenzen; vollständig anonym macht Dich das allein nicht.
Die Nachteile von WireGuard heute
Nur UDP: Probleme in Netzen mit strengen Firewalls
WireGuard überträgt seine verschlüsselten Pakete über UDP. Einen TCP-Modus bietet das Protokoll bewusst nicht. Sperrt ein Hotel-WLAN oder Firmennetz UDP-Verbindungen zum VPN-Server, kommt der Tunnel ohne zusätzliche Hilfsmittel nicht zustande. OpenVPN lässt sich dagegen auch über TCP betreiben.
Allerdings gilt UDP nur für den äußeren Tunnel. Innerhalb dieses Tunnels können Deine Anwendungen weiterhin TCP verwenden. Ein Download verliert also nicht plötzlich die Fehlerkorrektur von TCP, nur weil Du WireGuard nutzt. Das Problem ist hier die Erreichbarkeit des VPN-Servers, keine pauschale Unzuverlässigkeit Deiner Anwendungen.
OpenVPN über TCP-Port 443 kann bei einer UDP-Sperre helfen. Eine Garantie ist dieser Port aber nicht: Eine Firewall kann auch das Protokoll erkennen oder die Serveradresse sperren. Welche Alternativen es gibt, zeigt der Vergleich der VPN-Protokolle.
Feste Peer-Schlüssel und die Frage nach der Anonymität
Eine Gegenstelle heißt bei WireGuard Peer. Beim sogenannten Cryptokey Routing ordnet die Konfiguration deren öffentlichem Schlüssel erlaubte IP-Adressen im Tunnel zu. WireGuard verteilt diese Adressen und Schlüssel nicht selbst dynamisch. Bei einem selbst eingerichteten VPN übernimmst Du diese Verwaltung, bei einem VPN-Dienst dessen Software.
Eine feste Tunnel-IP ist nicht dasselbe wie Deine öffentliche IP-Adresse. Letztere darf sich etwa beim Wechsel vom WLAN ins Mobilfunknetz ändern. WireGuard unterstützt dieses Roaming. Auch Tunnel-Adressen und Peer-Schlüssel lassen sich durch zusätzliche Verwaltungssoftware ändern.
Das Datenschutzproblem entsteht durch langlebige Zuordnungen: Nutzt Du denselben Peer-Schlüssel über längere Zeit, kann der Betreiber Verbindungen diesem Schlüssel zuordnen. Ist er mit Deinem Konto verknüpft, kommt eine weitere Verbindung hinzu. Das beweist noch keine Speicherung Deiner Surfaktivitäten. Für die Bewertung brauchst Du die Anbieterarchitektur und die Bedeutung einer Zero-Logs-Richtlinie.
Außerdem sind feste Peer-Schlüssel von den kurzlebigen Sitzungsschlüsseln zu unterscheiden. WireGuard erneuert die Schlüssel für die Datenübertragung automatisch. Daraus wird aber nicht automatisch eine neue Peer-Identität.
Keine eingebaute Obfuskation
Verschlüsselung verbirgt den Inhalt einer Verbindung. Obfuskation soll zusätzlich verbergen, dass es sich um VPN-Verkehr handelt. WireGuard selbst übernimmt diese Tarnung nicht. Eine Paketprüfung kann den Tunnel deshalb erkennen und blockieren, ohne die verschlüsselten Inhalte lesen zu können.
Zusatzschichten können helfen. Mullvad bietet beispielsweise UDP-over-TCP und Shadowsocks für WireGuard-Verbindungen an. Solche Ergänzungen gehören zur jeweiligen App oder Serverkonfiguration. Ein anderer Port allein liefert noch keine Tarnung.
Kernel-Modul und Anbieterfunktionen
Unter Linux steht WireGuard als Kernel-Modul bereit. Es muss jedoch nicht ausschließlich im Kernel laufen: Mit wireguard-go gibt es auch eine Umsetzung im Userspace, also außerhalb des Kernels. Die frühere pauschale Kritik, WireGuard könne deshalb keine Zusatzfunktionen eines Anbieters unterstützen, greift zu kurz.
WireGuard konzentriert sich auf den verschlüsselten Tunnel. Kontenverwaltung, Schlüsselverteilung oder eine Anmeldung mit zusätzlichem Faktor müssen andere Komponenten übernehmen. Auch DNS-Filter, Kill Switch und besondere Routing-Funktionen solltest Du für die konkrete App und das gewählte Protokoll prüfen. Was ein Anbieter mit OpenVPN bereitstellt, steht nicht zwangsläufig auch mit WireGuard zur Verfügung.
Was 2018 galt und heute nicht mehr
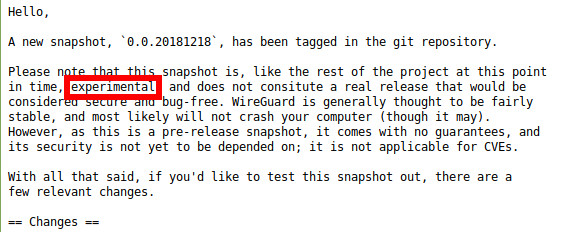
2018 war WireGuard noch ausdrücklich als experimentell gekennzeichnet. Das folgende Bild dokumentiert die damalige Warnung. Seit Linux 5.6 vom März 2020 gehört WireGuard zum offiziellen Linux-Kernel. Die damalige Warnung vor einem unfertigen Protokoll beschreibt den heutigen Stand nicht mehr.
Die frühere Aussage, WireGuard verifiziere die Identität des Servers nicht, ist falsch. Die Gegenstellen authentifizieren sich über ihre öffentlichen Schlüssel. Der Handshake beruht auf Noise IK. Entscheidend ist, dass Du den richtigen öffentlichen Schlüssel des Servers über einen vertrauenswürdigen Weg erhältst. Eine fehlende Zertifikatsverwaltung bedeutet keine fehlende Authentifizierung.
Die damalige Skepsis gegenüber dem Blind Operator Mode bleibt dagegen berechtigt. Entwickler Jason Donenfeld warnt selbst davor, das Ausblenden von Netzwerkdaten als wirksamen Schutz vor dem Betreiber zu verstehen. Wer den Server kontrolliert, kann solche Beschränkungen umgehen.
Wie VPN-Anbieter die Nachteile umgehen
NordLynx: WireGuard mit doppeltem NAT
NordVPN* ergänzt WireGuard in NordLynx um ein doppeltes NAT-System. Nach Herstellerbeschreibung entstehen die dynamischen IP-Zuordnungen nur für die jeweilige Sitzung; die Nutzeranmeldung läuft getrennt davon. Wie das zusammenhängt, erklärt der Beitrag zu NordLynx in den NordVPN-Apps.
Doppeltes NAT tarnt den VPN-Verkehr nicht. Für restriktive Netze bietet NordVPN mit NordWhisper ein anderes Protokoll an. Das ist ein Wechsel der Verbindungstechnik und keine Tarnfunktion des normalen WireGuard-Tunnels.
Mullvad: Schlüsselrotation und zusätzliche Tarnung
Mullvad hat die automatische Rotation der WireGuard-Schlüssel in seine Apps eingebaut. Damit bleibt die Peer-Identität nicht dauerhaft gleich. Der Wechsel soll langfristige Zuordnungen erschweren, beseitigt aber nicht das notwendige Vertrauen in den Betreiber. Die erwähnten Tarnverfahren helfen zusätzlich bei blockierten Verbindungen. Mehr Hintergrund findest Du im Beitrag zu Mullvad und WireGuard.
AirVPN: Die frühere Ablehnung ist überholt
AirVPN bietet heute sowohl WireGuard als auch OpenVPN an. Auch Eddie ist für Android verfügbar. Die alten Aussagen, der Anbieter lehne WireGuard ab und habe keinen eigenen Android-Client, gelten somit nicht mehr. Seine zusätzlichen Tunnel über SSH, SSL oder Tor beschreibt AirVPN ausdrücklich für OpenVPN. Sie sind keine automatisch vorhandenen WireGuard-Funktionen.
Post-Quantum: Eine Ergänzung, keine Grundeigenschaft
WireGuard ist in seiner Grundform nicht gegen künftige Angriffe leistungsfähiger Quantencomputer abgesichert. Das Protokoll bietet aber Platz für einen zusätzlichen gemeinsamen geheimen Schlüssel, den Preshared Key. Ein darüberliegender quantenresistenter Schlüsselaustausch kann diesen Platz nutzen. Eine gewöhnliche WireGuard-Konfigurationsdatei bringt das nicht automatisch mit.
NordVPN bietet Post-Quanten-Verschlüsselung mit NordLynx an. Bei Mullvad sind quantenresistente WireGuard-Tunnel laut Anbieter inzwischen auf allen App-Plattformen standardmäßig aktiviert. Das schützt einen anderen Bereich als die Schlüsselrotation: Hier geht es um die spätere Entschlüsselung aufgezeichneter Daten, nicht um die Zuordnung einer Verbindung zu Deinem Konto.
WireGuard oder OpenVPN: Wann passt welches Protokoll?
- Surfen und große Downloads: WireGuard ist ein sinnvoller Ausgangspunkt, sofern Dein Netz UDP zulässt. Einen konkreten historischen Vergleich findest Du im Speedtest von NordLynx gegen OpenVPN. Die damaligen Ergebnisse sind keine Zusage für Deinen Anschluss.
- UDP wird gesperrt: Probiere OpenVPN über TCP oder eine vom Anbieter unterstützte Zusatzschicht wie UDP-over-TCP. Scheitert auch das, kann eine Tarnfunktion oder ein dafür entwickeltes Protokoll nötig sein.
- Zugriff auf Dein Heimnetz: Hier sind feste Peer-Schlüssel gut zu verwalten. Die Anleitung zum eigenen WireGuard-Server unter Linux und auf dem Raspberry Pi führt Dich zur Einrichtung.
- Besondere Anbieterfunktionen: Wähle das Protokoll, mit dem die benötigte Funktion tatsächlich verfügbar ist. Für eine vorhandene OpenVPN-Konfiguration kann das ein guter Grund sein, dabei zu bleiben.
Es kommt darauf an, was Du schützen willst
Das beste VPN für alle Aufgaben gibt es nicht. Wenn Du Dich bei einem Onlinedienst anmeldest, erkennt dieser weiterhin Dein Konto, auch mit VPN. Für mehr Privatsphäre zählen deshalb neben dem Protokoll die Datenverarbeitung des Anbieters, Deine App-Einstellungen und Dein Verhalten. Die feste Schlüsselzuordnung allein ist kein Grund, WireGuard pauschal als unsicher abzutun.
Aktualisiert am 09.09.2026 von Henry. Fakten geprüft.




Ich verfolge deine Artikel zu Wireguard schon seit einiger Zeit mit Interesse, gerade auch, weil du offensichtlich sehr ausgiebig testest und mir im Moment einfach die dafür nötige Zeit fehlt. Mit Hilfe deiner Beiträge kann ich so trotzdem einigermaßen auf dem Laufenden bleiben.
Eine Kritik muß ich dennoch loswerden:
In deinen Beiträgen verlinkst du desöfteren mit Refferal-Links. Das ist grundsätzlich legitim und ich bin der letzte, der nicht auch gern auf diese Weise Unterstützung leistet...Allerdings solltest du die Refferals auch als solche kennzeichnen, sonst wirkt das irgendwie "untergeschoben".
Unabhängig davon ein dickes Dankeschön für deine Artikel zu diesem Thema...Bleib bitte am Ball und berichte weiter!
Die nach außen gehenden Links sind alle als nach außen gehend gekennzeichnet. Außerdem hat niemand auch nur irgendeinen Nachteil von den Links. Es gibt keine Preisunterschiede und so weiter. Ich benutze die Sachen wenigstens, auf die ich verlinke (die ich empfehle) und mache das nicht wie viele andere nur weil es geht. Es wäre in der Tat "untergeschoben", würde ich das Zeug nicht selbst benutzen oder könnte ich es nicht mit gutem Gewissen empfehlen. Das ist aber nicht der Fall.
Im letzten Jahr kamen über die Website keine 100 Euro an Spenden zusammen. Damit sind nicht einmal die Hosting-Kosten gedeckt. Hätte ich keine solchen Links oder anderweitig Werbung, würde ich meine Beiträge entweder gar nicht mehr schreiben oder für andere Websites, die ansonsten was weiß ich vom Himmel erzählen. Ich wurde schon des Öfteren gefragt, für diverse "VPN-Testseiten" Beiträge zu verfassen, lehne das aber ab, da die oft großen Blödsinn erzählen. Ich bin tatsächlich oftmals nicht weit weg von "mach die Butze zu und mach Copy Writer für die ganzen Dampfplauderer und lasse Dich halbwegs anständig dafür bezahlen". Geht mir aber auch irgendwie gegen den Strich ...
Tests sowie Recherche kosten Zeit und Hardware sowie Services und teilweise auch Software Geld.
Sollte ich irgendwann im Lotto gewinnen, dann werde ich es zum reinen Vergnügen machen. Ein unabhängiger, kleiner Blog zu bleiben, ist nicht immer einfach oder einfach zu rechtfertigen, zumal die Werbung immer weiter einbricht und ich habe vollstes Verständnis dafür, dass sich die Leute gegen die ganze Datensammelei wehren.
Hey, das sollte jetzt in keinster Weise ein Angriff gegen dich sein! Ich hab auch nie behauptet, daß durch das Klicken deiner Verlinkungen irgendwelche Nachteile entstehen könnten. Aber es sind Refferals und du hast (hoffentlich) irgendwelche Vorteile dadurch und nur darauf wollte ich hinaus.
Zu deinen grundsätzlichen Ausführungen:
Ich mag solche Blogs wie deinen, wo gezielt diverse Sachen thematisiert und durch eigene Erfahrungen gestützt werden.
Diese Art des Bloggings vermittelt okkupierbares Wissen und ist mir wesentlich lieber als die meisten Blogs, die nur per Copy/Paste hundertfach das wiederholen, was schon in anderen Blogs gepostet wurde.
Nicht umsonst schaue ich regelmäßig bei dir vorbei. 😉
"untergeschoben" suggeriert aber ... 😉
Meine Erklärungen klingen vielleicht etwas wie ein Gegenangriff, aber im Grunde genommen wollte einfach nur darauf hinweisen, dass man sich oftmals schon sehr selbst motivieren muss, weil Geld in diesem Fall wirklich kein Anreiz ist.
Das Problem von Blogs wie meinen ist aber auch, dass wir von den anderen einfach weg-geSEOt werden, weil die eben sehr aggressiv mit "teilen hier" "share da" vorgehen ... das Web ist nicht fair, aber so ist es eben nun Mal 🙂
Also "untergeschoben" trifft es eigentlich schon ganz gut. Die Kritik war auch nicht das du Affiliate Links verwendest sonder warum dieses nicht einfach also solche gekennzeichnet sind. Darauf bist du in deiner Antwort leider nicht eingegangen sondern hast dichblediglich dafür gerechtfertigt warum du sie benutzt.
Auch wenn es in Deutschland keine eindeutigen Rechtsprechung und damit auch keine direkte Pflicht zur Kennzeichnung von Affiliate Links als Werbung gibt, ist das für mich trotzdem nichts anderes als "untergeschoben" und eine unsaubere und absolut untransparente Vorgehensweise.
Gerade wenn man sich als Open Source Blog und seine Artikel über ein Open Source Netzwerk verteilt sollte man sich eventuell mit der Frage beschäftigen was Open den eigentlich bedeutet. Und auch dazu kann ich nur für mich sprechen, aber für mich gehört dazu auch Transparenz. Es geht nicht darum das bei Open Source oder Blogs alles kostenlos sein muss, aber ich erwarte Transparenz und ich entscheide wen oder was ich unterstütze und in welcher Form ich das tue.
https://www.affiliate-marketing-tipps.de/affiliate-links/muessen-affiliate-links-als-werbung-gekennzeichnet-werden/100298/
Zu deinen Kosten? Du zahlst mehr als 100€ im Jahr für das Hosten eines einfachen Blogs? Wie das? Entweder du hostest auf dem System noch andere sachen und hast deswegen etwas größere als Unterbau oder bezahlst (freiwillig) mehr als nötig wäre.
Soso, Du erwartest. Na dann ... Schön, dass die Kommentare zu dem Beitrag komplett nah am Thema sind und man sich für seine Mühen und Arbeit auch noch belehren lassen darf. Glaube es oder nicht, aber gerade eben habe ich wieder so einen Moment, einfach das Scheissding dicht zu machen und eben für die ganzen anderen Laberer zu bloggen. Statt Lob und Ermunterung wird man in Deutschland zu 90% gelehrmeistert, was man zu tun und zu lassen hat. Unglaublich motivierend ist das Ganze.
Open ist für mich auch, dass meine Beiträge eben nicht wie bei vielen anderen von Werbung unterbrochen werden und dass es auch keine Paywall oder anderweitige Dinge gibt. Aber gut, dann frickel ich das mit dem Sternchen irgendwie ein, weil ich nämlich sowieso so viel Zeit habe. Damit der Herr zufrieden ist, den ich auch gezwungen haben, meinen Blog zu lesen? Denn wenn der Herr erwartet, dann muss man dem natürlich Folge leisten ... Es ist ja auch nicht so, dass Du bei Lesen des Beitrags gezwungen wirst, das Angebot, auf das verlinkt wird zu nutzen beziehungsweise darauf zu klicken.
100 Euro sind meine 8,99 Euro pro Monat für Contabo, ohne deren Hosting ich auch nicht so viel über Nextcloud oder andere Server- / Administrations-Sachen bloggen könnte. Aber hier hast Du sicher auch einen lehrmeisterischen Vorschlag, dass das so nicht notwendig ist und ... oder? Würde ich nur 50 Euro im Jahr bezahlen, würde sich der Aufwand dann rechtfertigen lassen? Vielleicht hier noch eine Belehrung vorrätig?
Hoffentlich ist mit dem beschissenen Sternchen dann diese dämliche und leidige Diskussion durch. Oder passt Dir sonst noch irgendwas nicht?
Es tut mir leid das dich der Kommentar persönlich angegriffen hat das war nicht die Intention, geschweige denn dich zu demotivieren. Ich finde es schade das eine konstruktive Meinung in der ich ausführlich erklärt habe wieso ich so denke und wie ich zu meinem Standpunkt komme also Beleidigung und Abwertung deiner Arbeit gewertet wird.
Das "ich erwarte" bezieht sich nicht explizit auf deinen Blog, du kannst da selbstverständlich tun und lassen wie du möchtest. Sondern es bezieht sich auf meine generelle Erwartungen was Open Source angeht.
Das ist aber nicht der Punkt. Kommentare wie Deine klingen in meinen Ohren, als würde ich Leute mutwillig über den Tisch ziehen wollen. Ich betone noch einmal, dass ich im Gegensatz zu vielen anderen Seiten die Dinge, die ich empfehle, in der Regel auch selbst verwende oder benutzt habe.
Solche Diskussionen sind absolute Sargnägel, das kann ich Dir mit Sicherheit sagen.
Gut ich habe es gerade nochmal sachlich probiert aber anscheinend besteht kein Interesse an einem Dialog was ich schade finde.
Abschließend nochmal: Es spricht nichts gegen Affiliate Links und es geht nicht darum böse Absicht zu unterstellen. Es geht um die sachliche Aussage dass es (wiederum für mich) schöner ist wenn ich es als Leser erkennen kann. Mehr nicht. Diese persönliche Meinung habe ich dir unterbreitet und das auf eine freundliche sachliche Art ohne Beleidigung, ohne Aufforderung das zu Ändern oder sonstige erpresserische Aussagen. Es war ein Dialoganstoß weil ich finde das auch das zu einen Blog dazu gehört.
Versuche es Mal weniger Deutsch und lass den erhobenen Zeigefinger weg - dann wird es konstruktiv. Alles andere ist destruktiv - das ist meine sachliche Meinung dazu.
"Auch wenn es in Deutschland keine eindeutigen Rechtsprechung und damit auch keine direkte Pflicht zur Kennzeichnung von Affiliate Links als Werbung gibt, ist das für mich trotzdem nichts anderes als "untergeschoben" und eine unsaubere und absolut untransparente Vorgehensweise." <- da fehlt eigentlich nur noch "Du Schuft" am Ende des Satzes.
Ich jedenfalls, wünsche mir für meinen Blog Diskussionen und Kritik jeglicher Art so lange sie nicht beleidigend oder ausfallend sind. Ich bin froh über eine Reaktion jeglicher Art und dankbar für (kritische) Kommentare, weil ein Denkanstoß sind und mich selbst kritisch Dinge hinterfragen lassen, über die ich vielleicht noch nicht nachgedacht habe.
Das tue ich auch, sonst würde ich die kritischen Kommentare nicht freigeben. Kritik ist gut und gehört dazu. Aber de Ton macht nun Mal die Musik und ich reagiere echt empfindlich, wenn man mich unterschwellig als Schuft bezeichnet und wen ich Dinge wie "ich erwarte" lese, das Du zugegeben abgeschwächt hast - aber im ersten Augenblick bringen mich solche "Forderungen" echt auf die Palme.
Ich habe mich entschuldigt und mehrfach darauf hingewiesen, dass es nicht so gemeint war, wie du es dir gerade zurechtlegst. Du bist aber nicht bereit das anzunehmen, sondern reitest weiter auf dieser für dich so furchtbar bösen Unterstellung rum. Aber sei es drum...
Kann ich nachvollziehen.
Mich stören Werbelinks nicht. Kennzeichnungen braucht in so einem Fall kein Mensch, was soll das bringen? Wobei umgekehrt vielleicht mehr draufklicken, wenn die wissen das man dich damit unterstützt?
Mal so, als überlegung....
100 Euro im Jahr finde ich auch nicht die Welt. Bei den Ubernauten - wo der Kollege ist- kann man ja die höhe des Beitrags selbst bestimmen. Ich zahle da auch 7/Monat für eine kleine WordPressseite. (+ email Adressen, die ziehe ich aber mit POP3 immer weg)