
Fritz!Box: Wie sicher ist das Standard-Passwort für das WLAN?
Kurz gesagt: Das werkseitige WLAN-Passwort einer aktuellen Fritz!Box ist sicher. Es besteht aus 20 zufälligen Ziffern, und die lassen sich mit privater Technik nicht durchprobieren. Du musst es nur in drei Fällen ändern: wenn die Fritz!Box öffentlich zugänglich steht, wenn Du den Aufkleber weitergegeben hast oder wenn Du auf WPA3 umstellst. Der Weg dahin und warum die 20 Ziffern reichen, steht hier.
Ist das Standard-Passwort für das WLAN meiner Fritz!Box sicher oder lässt es sich schnell knacken?
Ein Freund hatte sich damals, 2015, eine Fritz!Box 7360 gekauft und mich gefragt, wie sicher das Standard-Passwort für das WLAN sei. Er hatte gehört, dass ein gutes Passwort aus Zahlen, Buchstaben und Sonderzeichen bestehen soll. Der werkseitige WLAN-Schlüssel der Fritz!Box besteht aber nur aus Zahlen. Also haben wir uns das mit Beispielen angesehen, statt mit Formeln um uns zu werfen. Das Ergebnis gilt bis heute.
Zuerst die Länge. Aktuelle Fritz!Box-Modelle nutzen einen Netzwerkschlüssel aus 20 zufälligen Ziffern, bei sehr alten Modellen waren es 16. Das steht auf der Unterseite des Geräts und auf der beiliegenden Karte. Als Verschlüsselung kommt WPA2 zum Einsatz, seit Fritz!OS 7.20 zusätzlich WPA3. WEP wäre unsicher, spielt aber keine Rolle mehr. WPA2 gilt weiter als solide und lässt sich nur per Brute Force angreifen, also durch das Durchprobieren aller möglichen Passwörter.
Der Angriff läuft nicht direkt gegen die Fritz!Box, sondern gegen den sogenannten Vierwege-Handshake. Den schneidet ein Angreifer mit Werkzeugen wie airmon-ng aus der Funkverbindung zwischen einem Gerät und dem Access Point mit. Das Ergebnis ist eine .cap-Datei (von capture). Wie das genau geht, lasse ich hier weg, dazu gibt es genug Anleitungen, und gegen fremde Netze ist es ohnehin verboten. Den eigenen Access Point zu testen ist in Ordnung, dem Nachbarn ohne sein Wissen digital auf die Pelle zu rücken nicht.
Mit dem Handshake kann man dann offline testen. Am schnellsten geht es mit einer Wortliste, aber nur, wenn das Passwort ein bekanntes Wort ist. Bei 20 Zufallsziffern hilft keine Wortliste. Eine vollständige Liste selbst zu erzeugen sprengt jeden Rahmen. Unter Linux zeigt das das Werkzeug crunch: Man gibt einen Zeichensatz an, und crunch nennt einem vorab, wie viele Daten dabei anfielen.
crunch 20 20 0123456789
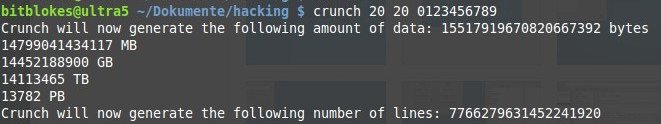
Fritz!Box mit einem Passwort aus 20 Zahlen und was crunch dazu meint
Rechnen wir es sauber nach. 20 Ziffern ergeben 10 hoch 20 Möglichkeiten, also 100 Trillionen Kombinationen. Als reine Textliste wären das rund 2,1 Milliarden Terabyte. (Das damalige crunch warf hier eine kleinere Zahl aus, weil sein Zähler bei so großen Werten überlief. Am Ergebnis ändert das nichts, es ist so oder so utopisch viel.) Die Liste muss man aber gar nicht speichern, man leitet sie direkt an aircrack-ng weiter:
crunch 20 20 0123456789 | aircrack-ng -b <BSSID> -w- <Dateiname>.cap
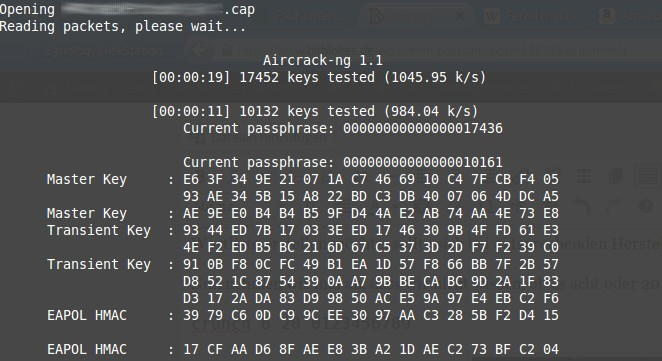
crunch mit aircrack-ng kombiniert auf die Fritz!Box losgelassen
Jetzt kommt es auf die Rechenleistung an. Mein alter Reiserechner, ein Samsung Series 5 Ultra mit i3, schaffte damals knapp 1.100 Schlüssel pro Sekunde. Bei 100 Trillionen Kombinationen wäre er Milliarden Jahre beschäftigt. Aber auch moderne Hardware kommt nicht weit: Eine aktuelle Gaming-Grafikkarte schafft für WPA2 grob ein bis zwei Millionen Versuche pro Sekunde. Selbst bei zwei Millionen dauert es im Schnitt rund 800.000 Jahre. Wer tausend solcher Karten zusammenschaltet, ist immer noch Jahrhunderte beschäftigt.
Zum Vergleich: Ein kurzes, selbst gewähltes Passwort aus acht Kleinbuchstaben und Ziffern ist auf derselben Hardware in Stunden bis Tagen durch. Genau deshalb sind die 20 Zufallsziffern der Fritz!Box besser als das, was die meisten sich selbst ausdenken.
Natürlich lässt sich alles knacken, es ist nur eine Frage der Zeit und der Mittel. Manchmal geht es durch Designfehler viel schneller, wie uns die WPS-Lücke und das Werkzeug reaver gelehrt haben. Deshalb der nächste Punkt.
Ist die Fritz!Box über WPS angreifbar?
Nein. Die berüchtigte WPS-Lücke (Brute Force auf die WPS-PIN, später der Pixie-Dust-Angriff) trifft nur das WPS-PIN-Verfahren. Die Fritz!Box nutzt ab Werk die Push-Button-Methode (WPS-PBC), bei der Du an der Box eine Taste drückst, und sie schaltet WPS danach nach zwei Minuten wieder ab. Ein festes PIN-Verfahren als externer Registrar bietet sie in dieser Form nicht an, und die Umsetzung gilt als sauber. AVM hat auf Nachfrage bestätigt, dass die bekannten WPS-PIN-Angriffe bei Fritz!Boxen nicht greifen. Wer ganz sichergehen will, schaltet WPS unter WLAN, WPS-Schnellverbindung ganz ab.
Standard-Passwort der Fritz!Box ändern
Ändern solltest Du den Schlüssel, wenn die Fritz!Box an einem öffentlich zugänglichen Ort steht, denn das Passwort steht ja auf der Unterseite. Auch wenn Du den Aufkleber oder die Karte einmal weitergegeben hast, ist ein neuer Schlüssel sinnvoll. So geht es:
- Öffne im Browser fritz.box und melde Dich mit dem Gerätekennwort an.
- Klicke links auf WLAN und dann auf Sicherheit.
- Trage im Feld WLAN-Netzwerkschlüssel ein eigenes Kennwort ein. Erlaubt sind 8 bis 63 Zeichen. Nimm eine Mischung aus Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen. Die Kennwortbewertung in Fritz!OS zeigt Dir direkt, wie stark der Schlüssel ist.
- Klicke auf Übernehmen. Danach müssen sich alle Geräte einmal neu mit dem WLAN verbinden.
Ein selbst gewähltes Kennwort ist übrigens nur dann besser als die 20 Werksziffern, wenn es wirklich lang und zufällig ist. Ein kurzes Wort mit angehängtem Ausrufezeichen ist schwächer. Wenn Du gute, zufällige Passwörter erzeugen und speichern willst, hilft ein Passwortmanager.
WPA3 auf der Fritz!Box einschalten
WPA3 ist der aktuelle WLAN-Standard und schützt besser gegen genau die Wörterbuch- und Brute-Force-Angriffe von oben, weil es das Offline-Durchprobieren des Handshakes praktisch unmöglich macht. Ab Werk ist WPA3 aber nicht aktiv, die Fritz!Box liefert im Auslieferungszustand WPA2 aus. Seit Fritz!OS 7.20 kannst Du es selbst einschalten, und die aktuellen Modelle laufen inzwischen unter Fritz!OS 8.
- Öffne WLAN, Sicherheit.
- Wähle im Ausklappmenü WPA-Modus den Transition-Mode WPA2 + WPA3.
- Klicke auf Übernehmen.
Der Transition-Mode lässt WPA2- und WPA3-Geräte gleichzeitig ins Netz. Sehr alte Geräte, manche WLAN-Drucker oder iPhones mit iOS vor 12.1.1 kommen damit gelegentlich nicht klar. In dem Fall stellst Du wieder auf WPA2 (CCMP). Richte die betroffenen Geräte nach der Umstellung einmal neu ein, nicht über WPS oder QR-Code, sonst verbinden sie sich oft wieder nur per WPA2.
Auf andere Geräte übertragen
Die Erkenntnis gilt für jedes System, bei dem ein Passwort nur per Brute Force zu knacken ist: Länge und Zufall schlagen ein paar Sonderzeichen in einem kurzen Wort. Selbst mit kleineren Rechenfehlern in der Beispielrechnung bleibt das Fazit eindeutig. Mit den Mitteln, die im Nachbarhaus verfügbar sind, ist der 20-stellige Werksschlüssel einer Fritz!Box in vernünftiger Zeit nicht zu knacken. Wer das Netzwerk zusätzlich absichern will, aktiviert WPA3 und richtet für Gäste ein separates Gast-WLAN ein.
Wenn Du von unterwegs sicher auf Dein Heimnetz zugreifen willst, richtest Du am besten ein VPN direkt auf der Fritz!Box ein. Mehr Grundlagen zu Verschlüsselung und sicherem Surfen findest Du in unserem VPN-Ratgeber. Und wie leichtsinnig Software mit Passwörtern umgeht, zeigt der Fall, dass viele Linux-Distributionen WLAN-Passwörter im Klartext speichern.
Aktualisiert am 08.09.2026 von Henry. Fakten geprüft.




Interessanter Artikel, vielen Dank!
Als Anschlussfrage hierzu: Das technisch per Brute Force viele tausend Kombinationen zu erreichen sind ist einleuchtend. Doch wie ist es eigentlich auf der Akzeptanzseite beim Access Point? Kann man diesen mit sovielen Kombinationen pro Sekunde füttern? Oder akzeptiert dieser pro Client nur wenige pro Sekunde oder Minute?
Den Access Point belästigst Du ja nicht mehr. Du hast den Vierwege-Handshake in einer Datei gespeichert. Gegen diese Datei lässt Du den Brute-Force-Angriff laufen. Funktioniert ein Schlüssel, dann wird Dir aircrack-ng das anzeigen und mit diesem Passwort kannst Du Dich dann am AP anmelden (sofern der Besitzer des APs in den nächsten x-Tausend Jahren das Passwort nicht ändert 😉 ...)
Gut erklärt 🙂
Netter Artikel!
Allerdings möchte ich die Korrektheit der Ausgabe von
crunch 20 20 0123456789
bezweifeln (stellvertretend für alle anderen, die rechnen können, aber sich nicht so fragen trauen).
Beispiel, für jeden nachvollziehbar:
2stellige Zahlenfolgen mit 0-9 gibt es von (0)0 bis 99 = 100 = 10 hoch 2
3-stellige Zahlenfolgen mit 0-9 gibt es von (00)0 his 999 = 1000 = 10 hoch 3
n-stellige Zahlenfolgen mit 0-9 gibt es von ...0 his ### = 1000 = 10 hoch n
...
Bei 20 Stellen ergeben sich somit exakt 100.000.000.000.000.000.000 Passwörter,
die 2.000.000.000.000.000.000.000 Bytes benötigen, das ist etwas mehr als oben genannt.
Die unterschiedlichen Schlüssel werden nicht alle einzeln gespeichert, sondern als "Gesamtstring". Das ist schon in den frühen Hackerjahren so betrieben worden (als es noch keine Sperre nach drei falschen Passwortversuchen gab; da man hier nicht versucht, sich direkt anzumelden, klappt das entsprechend).
Beispiel mit zweistelligen Passwörtern:
Hängte man die ersten zwanzig aneinander, ergäbe sich folgende Reihe:
0001020304050607080910111213141516171819....
Das Knackprogramm näme die ersten beiden 00, die nächsten beiden 01 ...
In dem String sind aber auch schon andere Folgen enthalten, nämlich auch
die 20,30,40,50,60,70,80,91.....!
Rechnet man diese Folgen nun heraus, wird der Gesamtstring deutlich kürzer, in diesem Fall sind es statt 2*100=200 Zeichen nur 101:
00102030405060708091121314151617181922324252627282933343536373839445464748495565758596676869778798899
In dieser Folge sind alle Zahlen von 00 bis 99 enthalten, das Programm braucht nur zeichenweise durchzugehen. Das man die 10 dabei vor der 04 ausprobiert, ist aufgrund der Beliebgkeit des Passworts sowieso egal.
Der Plattenspeicherplatz spielt dabei übrigens überhaupt keine Rolle, da man schon während der Erstellung des Schlüssels anfangen kann, auszuprobieren.
(Das man schneller den Gesamtstring erstellen kann, als die Schlüssel auszuprobieren, spielt aufgrund der faktischen Unmöglichkeit des Erfolgs ebenfalls keine Rolle).
Sind die Zahlen wirklich Zufällig?
Von der Mathematik und Logik her, klar ist das Standart-PW sicher. Bei vielen Router Modellen lässt sich das PW aber aus MAC und Seriennummer ganz oder teilweise ableiten. Das verkürzt natürlich die Attacke. Wäre daher schön zu erfahren ob die Zahlen wirklich zufällig sind
Soweit ich weiß, ist es bei der Fritz!Box zufällig. Aber es stimmt, es gab (oder gibt) Router, bei denen sich Teile des Passworts ableiten ließen.
Wenn auch spät aber besser als nie.
Auch wenn es ein zwanzig Stelliges Passwort ist, irgendein Computer hat das auf einer Grundlage von x berechnet sei es ein Algorithmus oder die Mac Adresse oder oder oder, jedenfalls ist das Passwort so zufällig, wie ein Computer zufällig denken kann
Für alle nachfolgenden leser, die Mathematik dieser Antwort stimmt nicht, da leider die untergrenze der pw länge nicht beachtet wird!
So existieren für ein 20 stelliges zahlenpasswort 10^20/2+1 Möglichkeiten
Die darauf folgende überlegung stimmt wieder
Unsinn