Tailscale für Einsteiger: Geräte ohne Portfreigabe verbinden
Tailscale baut mit WireGuard ein privates Netz zwischen Deinen Geräten auf. Notebook, Smartphone, Raspberry Pi und Server erhalten feste Tailnet-IPs. Wenn es das Netz erlaubt, verbinden sie sich direkt. Du musst am Router keinen Port öffnen. Auch eine feste öffentliche IP ist nicht nötig.
Tailscale ist mehr als eine hübsche WireGuard-Oberfläche. Der Dienst übernimmt Anmeldung, Schlüsselverteilung, Geräteverwaltung, Namen und Zugriffsregeln. Dafür musst Du der Steuerungsebene von Tailscale vertrauen. Willst Du Server und Konfiguration vollständig selbst steuern, kannst Du WireGuard selbst betreiben.
Die kurze Wahl:
- Tailscale: schnell mehrere Geräte und Netze verbinden.
- Raspberry Pi Connect: gezielter Browser-Zugriff auf einen Raspberry Pi.
- Eigenes WireGuard: volle Kontrolle, aber mehr Pflege.
Wie Tailscale ohne klassische Portfreigabe läuft
Jedes Gerät meldet sich bei der Koordinationsschicht von Tailscale an. Dort erfährt es, welche anderen Geräte erlaubt sind. Die Verbindung selbst nutzt WireGuard. Lassen NAT und Firewall einen direkten Weg zu, fließen die Daten direkt. Sonst kann Tailscale die verschlüsselten Pakete über Relays leiten.
Der Inhalt bleibt Ende-zu-Ende verschlüsselt. Verbindungsdaten und das zentrale Konto bleiben dennoch wichtig. Aktiviere MFA beim Identitätsanbieter. Entferne verlorene Geräte sofort aus dem Adminbereich.
Tailscale auf Linux und Raspberry Pi einrichten
Die Linux-Dokumentation bietet ein Installationsskript und Pakete für die gängigen Systeme. Auf einem wichtigen Server ist die Paketquelle der nachvollziehbarere Weg. Prüfe die aktuelle Anleitung für Debian, Ubuntu oder Raspberry Pi OS. Der kurze offizielle Weg lautet:
curl -fsSL https://tailscale.com/install.sh -o /tmp/tailscale-install.sh
less /tmp/tailscale-install.sh
sudo sh /tmp/tailscale-install.sh
sudo tailscale up
Öffne den angezeigten Link, melde Dich an und autorisiere das Gerät. Prüfe danach:
tailscale status
tailscale ip -4
tailscale ping ANDERES-GERAET
Installiere die App auf Smartphone und Notebook. Melde beide im selben Tailnet an. Ein Ping zur Tailscale-IP beweist nur, dass das Netz steht. Der Zieldienst, etwa SSH, muss weiter laufen und eine eigene Anmeldung haben.
MagicDNS und Namen der Geräte
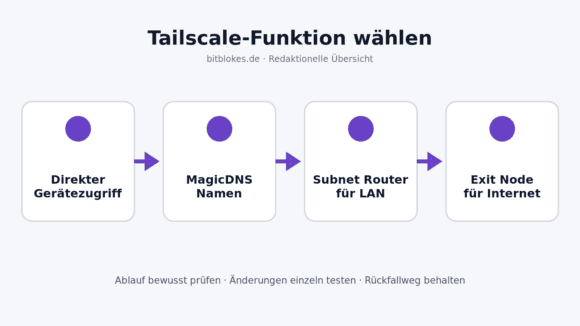
MagicDNS macht Geräte über Namen erreichbar. So musst Du nicht mit 100.x.y.z-Adressen arbeiten. Vergib im Admin-Menü klare Namen wie pi-backup oder homeserver. Nutze keine Namen, die Standorte oder Kundendaten verraten.
Teste ssh benutzer@pi-backup erst im lokalen Tailnet. Tailscale SSH ist eine zusätzliche Funktion mit eigener Zugriffslogik; sie ist nicht dasselbe wie gewöhnliches OpenSSH über das Tailscale-Netz. Beginne mit dem bekannten SSH-Dienst und ergänze Tailscale SSH nur nach Lesen der aktuellen Regeln.
Subnet Router: Geräte ohne Tailscale erreichen
Ein Subnet Router gibt ein lokales Netz frei. Damit erreichst Du etwa einen Drucker oder ein NAS ohne Tailscale-App. Auf einem Linux-Gateway schaltest Du IP-Forwarding ein und kündigst die Route an:
echo 'net.ipv4.ip_forward = 1' | \
  sudo tee /etc/sysctl.d/99-tailscale.conf
sudo sysctl -p /etc/sysctl.d/99-tailscale.conf
sudo tailscale set --advertise-routes=192.168.1.0/24
Ersetze das Beispielnetz. Erlaube die Route danach im Admin-Menü. Gib nie aus Versehen ein fremdes Firmen- oder Hotelnetz frei. Lege per Regeln fest, wer das Subnetz erreichen darf.
Exit Node: gesamter Internetverkehr über zuhause
Eine Exit Node leitet den Internetverkehr eines Geräts über einen Tailnet-Knoten. Das ist auf Reisen nützlich. Es ist aber nicht dasselbe wie ein Subnet Router. Der Router erschließt private Zielnetze. Die Exit Node wird zum Ausgang ins Internet.
Schalte auf dem Linux-Gerät IP-Forwarding ein und kündige die Exit Node nach aktueller Dokumentation an. Wähle sie danach bewusst im Client. Prüfe DNS, Geschwindigkeit und den Zugriff auf das lokale LAN am Reiseort. Der Betreiber der Exit Node sieht Ziel-Metadaten ähnlich wie Dein Provider zu Hause.
Tailscale oder selbst gehostetes WireGuard?
| Kriterium | Tailscale | WireGuard selbst |
|---|---|---|
| Einrichtung | Kontologin und Clients | Schlüssel, Server, Routing, DNS |
| NAT/CGNAT | automatische Aushandlung und Relay-Fallback | oft erreichbarer Server nötig |
| Zugriffsregeln | zentrale Policy | Firewall und Peer-Konfiguration |
| Kontrolle | verwaltete Steuerungsebene | eigene Infrastruktur |
Unser WireGuard-Server-Guide zeigt den selbst verwalteten Weg. Der Artikel zum VPN auf dem Raspberry Pi ordnet weitere Heimnetzvarianten ein. Ein kommerzielles WireGuard-Angebot wie im NordVPN-WireGuard-Test verfolgt wiederum ein anderes Ziel: Internetzugang über Anbieterstandorte statt Zugriff auf Dein eigenes Mesh.
Regeln statt flaches Netz
Im ersten Test dürfen Geräte häufig breit kommunizieren. Für einen dauerhaften Aufbau definierst Du Gruppen und Ziele. Das private Notebook darf den Homeserver per SSH erreichen, das Smartphone vielleicht nur Home Assistant, ein geteiltes Familiengerät nicht den Backup-Server.
Ändere Regeln in kleinen Schritten und teste mit einem zweiten Gerät. Notiere den erwarteten Zugriff. Schlüssel mit Ablauf erhöhen den Schutz. Auf Servern ohne Aufsicht können sie aber Ausfälle auslösen. Nutze die Optionen für Server daher bewusst.
Typische Fehler
Gerät ist online, aber SSH geht nicht
Prüfe lokalen SSH-Dienst, Firewall und Benutzernamen. tailscale ping kann laufen, obwohl Port 22 geschlossen ist.
Subnetzgerät antwortet nicht
Prüfe IP-Forwarding, genehmigte Route und Regeln. Das Zielgerät muss Antworten über den Router zurücksenden können; Tailscale nutzt standardmäßig Mechanismen, die dies vereinfachen, aber komplexe Netze brauchen genaueres Routing.
Verbindung ist langsam
Prüfe mit tailscale status, ob die Verbindung direkt oder über ein Relay läuft. Firewalls und symmetrisches NAT können direkte Pfade verhindern. Ein Relay ist funktional, aber oft langsamer.
Geräte über ihren Lebenszyklus verwalten
Ein Tailnet wird mit jedem alten Notebook, Testcontainer und Smartphone voller. Notiere Besitzer, Zweck und geplantes Enddatum. Entferne Geräte, die verkauft, neu aufgesetzt oder verloren wurden. Ein alter Eintrag ist nicht harmlos, solange sein Schlüssel noch gilt.
Für unbeaufsichtigte Server lässt sich der Ablauf von Geräteschlüsseln gezielt abschalten, sofern die Kontorichtlinie das erlaubt. Gleiche das durch enge Zugriffsregeln, aktuelle Software und einen Plan für die Schlüsselrotation aus. Auf interaktiven Geräten ist eine erneute Anmeldung meist vertretbar.
Tailnet mit Familie oder Team teilen
Teile nicht einfach dasselbe Konto. Lade Nutzer mit den dafür gedachten Funktionen ein. Gib Gruppen nur die nötigen Ziele. Eine Person braucht vielleicht Zugriff auf den Fotoserver, aber nicht auf SSH und den Router. Gäste erhalten enge Freigaben mit einem Zeitlimit.
Teste Regeln aus Sicht des eingeschränkten Kontos. Eine Policy, die syntaktisch akzeptiert wird, kann breiter sein als gedacht. Notiere drei erlaubte und drei ausdrücklich verbotene Verbindungen und prüfe beide Seiten.
DNS und lokale Namen sauber halten
MagicDNS löst Tailnet-Namen. Ein zusätzlich eingerichteter DNS-Server kann interne Domains bereitstellen, wird aber zu einer weiteren Abhängigkeit. Fällt er aus, wirkt das gesamte Netz gestört, obwohl IP-Verbindungen funktionieren. Teste bei Namensproblemen zuerst die Tailscale-IP und danach den Namen.
Split DNS leitet nur bestimmte interne Zonen an einen Resolver. Das ist besser, als den gesamten DNS-Verkehr ohne Bedarf über das Heimnetz zu schicken. Notiere Resolver und Suchdomains, bevor Du die Standardeinstellung änderst.
Datenschutz und Konto-Restore
Prüfe, welcher Identitätsanbieter das Tailnet steuert und wie dessen Konto wiederhergestellt wird. Aktiviere MFA und sichere Recovery-Codes offline. Wer das zentrale Konto übernimmt, kann Geräte und Regeln ändern. Die Verschlüsselung des Datenverkehrs verhindert das nicht.
Tailscale erklärt in seiner Dokumentation, wie Steuerungsebene und Relays arbeiten. Entscheide anhand Deines Risikomodells, ob dieses Konzept passt. Für sehr sensible Netze kommen ein eigener Dienst oder Headscale infrage. Beide brauchen mehr Pflege und gehören nicht in einen schnellen Einstieg.
Halte diese Entscheidung zusammen mit den verantwortlichen Konten schriftlich fest.
Fazit: bequemes privates Netz mit eigenem Vertrauensmodell
Tailscale verbindet Geräte schnell und ohne öffentliche Portfreigabe. Beginne mit zwei Clients und teste MagicDNS. Füge erst danach Subnet Router oder Exit Node hinzu. Schütze das Konto mit MFA und begrenze die Zugriffe. Passt die verwaltete Steuerungsebene nicht zu Deinem Modell, bleibt ein eigener WireGuard-Server die besser kontrollierbare Alternative.